
Як відбувається підміна
IBAN сам по собі безпечний: за ним вам можна лише надіслати гроші, списати їх він не дає. Ризик в іншому: шахрай змушує вашого клієнта заплатити на чужий рахунок, а той думає, що платить вам. Ось як це може виглядати:
- «У нас нові реквізити». Хтось пише від імені постачальника, орендодавця чи продавця й просить надалі платити на новий рахунок. Європол у кампанії #CyberScams описує це як шахрайство з рахунками: новий рахунок належить шахраю.
- Зламаний акаунт. Шахрай отримує доступ до вашої пошти чи месенджера й у справжньому листуванні надсилає свій IBAN. Ваш клієнт бачить знайоме імʼя й не сумнівається.
- Фальшиве «посилання на оплату». Людині надсилають сторінку, схожу на банк чи службу доставки, і просять ввести дані картки. ПриватБанк разом з кіберполіцією описував таку схему: продавцям з платформ оголошень писали в месенджери, вони переходили за посиланням, вводили дані картки, і ті ставали відомі шахраям.
- Чужий QR-код поверх вашого. Наліпка з іншим кодом на касі, в меню чи на вітрині: людина сканує й платить не вам. ФБР США попереджало, що шахраї підміняють і паперові QR-коди, наклеюючи свої поверх справжніх.
Чекліст для того, хто надсилає реквізити
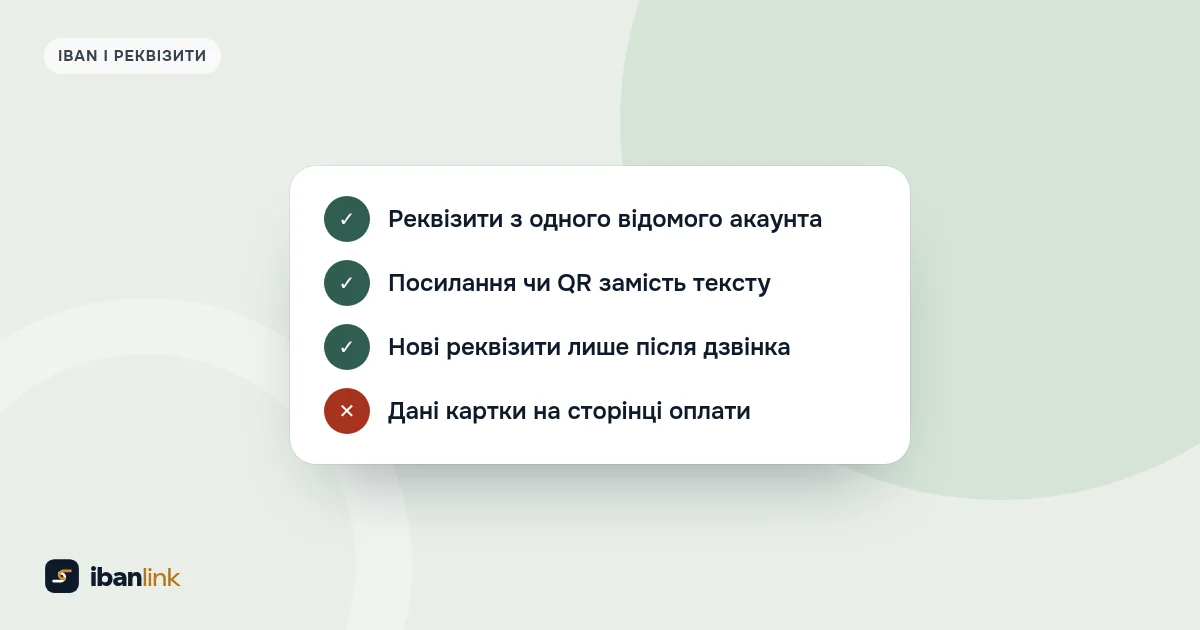
- Один канал і один акаунт. Надсилайте реквізити лише з робочого номера чи акаунта, який клієнти вже знають, і скажіть їм про це прямо.
- Попередження заздалегідь. На сайті, у профілі й у першому повідомленні: «Ми не змінюємо реквізити в листуванні. Якщо вам пишуть інакше, зателефонуйте нам». Готові тексти повідомлень з оплатою є в статті про посилання на оплату в месенджерах.
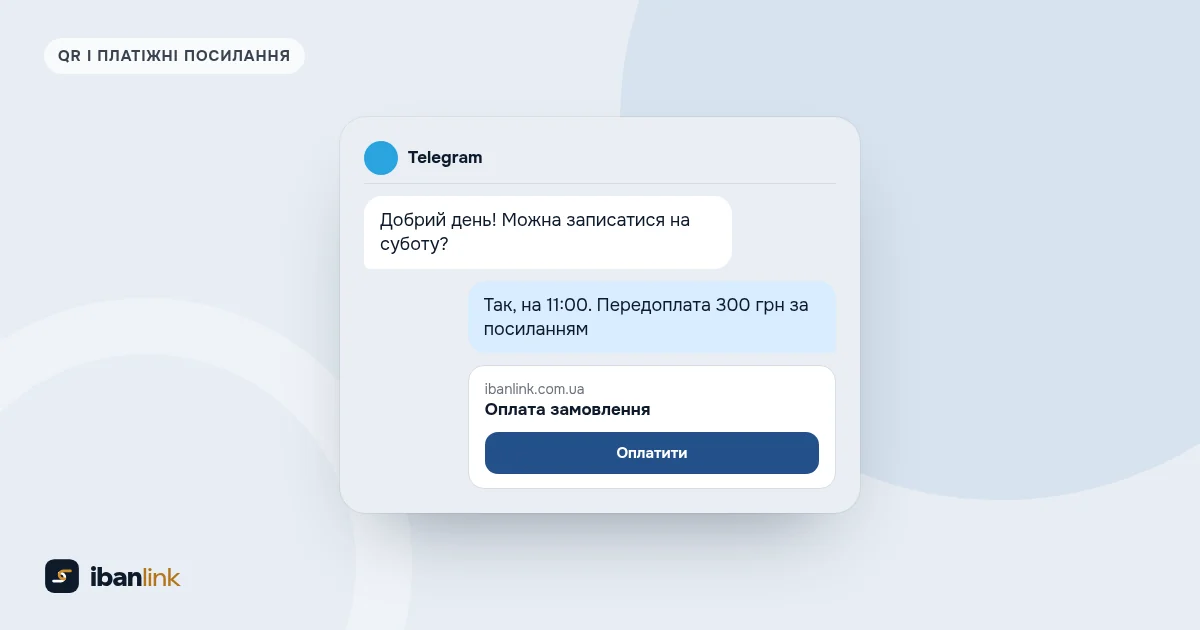
- Посилання чи QR-код замість тексту. У платіжному посиланні НБУ отримувач, IBAN і сума вже вписані, а ваш клієнт бачить їх у своєму застосунку банку перед підтвердженням. Якщо в посиланні заборонено зміну полів, він не перепише IBAN навіть випадково, і йому не треба копіювати реквізити з чату, де їх могли підмінити.
- Постійна адреса сторінки оплати. Коли ваш клієнт щоразу платить через ту саму сторінку, підробку помітити легше. В ibanlink, наприклад, адреса має вигляд ibanlink.com.ua/ваша-назва, а назви банків і державних органів як адресу взяти не можна.
- Двофакторний вхід. Увімкніть другий крок перевірки в пошті, Telegram, Viber, Instagram і в інтернет-банкінгу. Зламаний акаунт дає шахраю найпереконливіший канал.
- Нічого зайвого. Номер картки, паспортні дані чи скани документів для оплати на рахунок не потрібні. Не надсилайте їх «про всяк випадок».
- Перевірка, коли грошей немає. Ваш клієнт каже «оплатив», а надходження немає? Попросіть квитанцію й подивіться в ній IBAN отримувача. Так підміну помічають у перший же день, а не через місяць.
Чекліст для вашого клієнта перед оплатою
Цей список можна просто переслати клієнтам:
- Отримувач у застосунку банку той, кому ви платите: прізвище ФОП чи назва компанії.
- Реквізити не змінилися раптово. Якщо змінилися, телефонуйте на номер, який знали раніше, а не на той, що в повідомленні.
- Сторінка оплати не просить номер картки, CVV чи код з SMS. Платіжне посилання НБУ відкриває застосунок вашого банку, а на сайті дані картки вводити не треба.
- Адреса посилання знайома, без зайвих літер і цифр. ПриватБанк попереджає, що один зайвий символ може вести на фішинговий сайт.
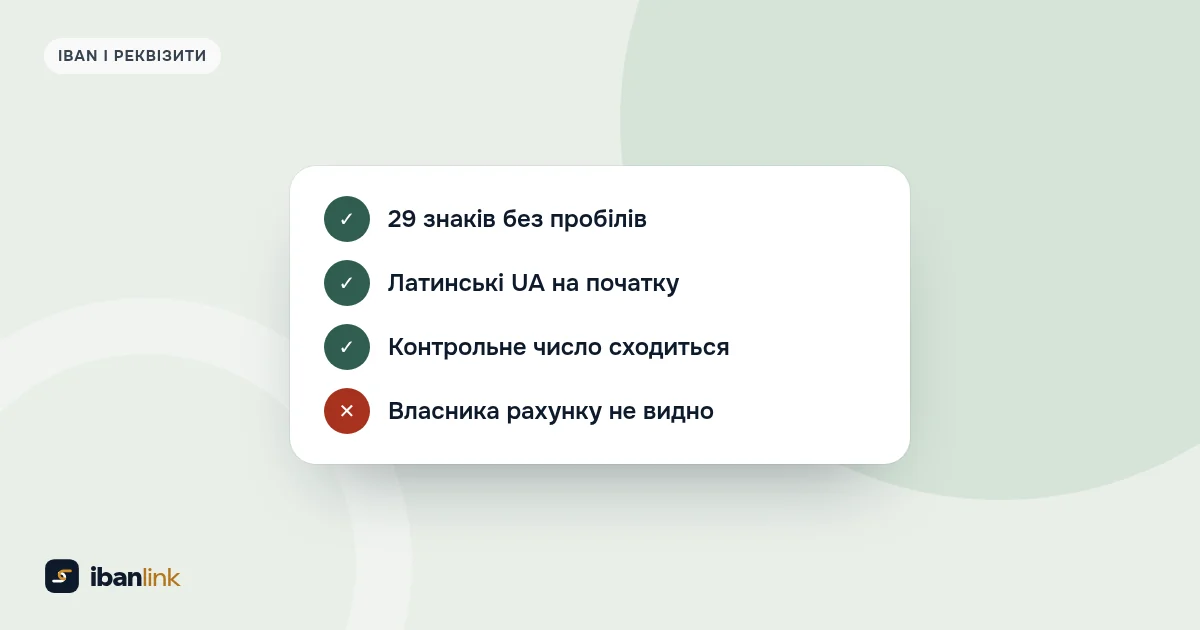
Чи немає в IBAN описки, покаже безкоштовна перевірка IBAN. Але вона не скаже, чий це рахунок: чому так, пояснюємо в статті як перевірити IBAN.
Помилки, які полегшують роботу шахраям
| Помилка | Як уникнути |
|---|---|
| Реквізити картинкою чи фото | Картинку легко підмінити й важко перевірити. Давайте текст, посилання чи QR-код зі своєї сторінки. |
| Різні реквізити в різних місцях | Один чинний IBAN усюди: сайт, профілі, шаблони повідомлень, рахунки. |
| «Нові реквізити» без попередження | Якщо рахунок справді змінився, скажіть клієнтам заздалегідь і голосом, а старий IBAN приберіть звідусіль. |
| Оплата то на рахунок, то на особисту картку | Клієнти звикають, що реквізити бувають будь-які, і шахраю простіше підсунути свої. |
| Прохання надіслати фото картки клієнта | Для переказу на ваш рахунок дані картки клієнта не потрібні. Не привчайте до цього. |
Інші типові проблеми зібрані в статті про 10 помилок при прийомі оплат на рахунок.
Якщо гроші вже пішли не туди
- Одразу телефонуйте в банк, з якого платили. Майте під рукою квитанцію. Чим раніше банк дізнається, тим більше шансів, що гроші ще не встигли вивести.
- Повідомте поліцію. Якщо потрібна негайна реакція, телефонуйте 102; інші способи звернення є на сайті кіберполіції. Європол радить заявляти навіть про спробу шахрайства, коли ви не постраждали.
- Попередьте клієнтів. Якщо зламали ваш акаунт, напишіть усім, хто міг отримати фальшиві реквізити, з іншого перевіреного каналу.
- Змініть паролі й завершіть усі активні сесії в пошті й месенджерах.
За Законом «Про платіжні послуги» (ст. 46) банк виконав переказ належно, якщо зарахував гроші за унікальним ідентифікатором, який зазначив платник. Тобто гроші йдуть туди, куди вказав ваш клієнт, навіть якщо реквізити йому підсунули. Тому повернути їх після підміни складно, і значно простіше її не допустити.
 Як перевірити IBAN: контрольне число й типові помилки
 Як надіслати клієнту посилання на оплату в Telegram, Viber чи Instagram
 10 помилок під час приймання оплат на рахунок і як їх уникнути